[2차 Pit-In] 21GB로 불어난 Artifact Registry 정리기
“월 유지비 0원으로 설계한 인프라에서, 컨테이너 이미지 저장소만 한도를 넘어 있었습니다.”
Lap 01에서 Cloud Run의 Scale-to-Zero, e2-micro 상시 무료 VM, Cloudflare 무료 엣지 캐시를 묶어 월 $0 구조를 만들었고, 그 뒤로 컴퓨팅 쪽 비용은 계속 확인해 왔습니다. 그런데 이미지를 보관하는 Artifact Registry는 한 번도 열어보지 않았습니다.백로그에 적어 두었던 점검 항목을 실행해 보니 저장소는
21.16 GB, 이미지는 227개였습니다. 무료 제공량월 0.5 GB의 42배입니다. 이번 글은 왜 이렇게 쌓였는지 설정을 따라가 보고, 정리 정책과 빌드 후 삭제·업로드 파이프라인을 적용해403 MB로 줄인 과정, 그리고 이 구조가 안고 있는 운영상의 약점까지 함께 정리한 기록입니다.
1. 점검 결과: 이미지 227개, 21.16GB
CLI로 저장소 상태를 조회한 결과입니다.
REPOSITORY: projects/<GCP_PROJECT_ID>/locations/us-west1/repositories/wordpress-repo
FORMAT: DOCKER
TOTAL IMAGES: 227
REPOSITORY SIZE: 21,165,164,249 Bytes (21.16 GB)
CLEANUP POLICIES: (none)
IMMUTABLE TAGS: true| 점검 지표 | 실측 데이터 | 무료 한도 기준 | 판단 |
|---|---|---|---|
| 저장소 위치 | us-west1 / wordpress-repo |
리전 일치 | 정상 |
| 누적 이미지 | 227개 | – | 정리 필요 |
| 총 저장 용량 | 21.16 GB | 월 0.5 GB | 약 42배, 20.66 GB 초과 |
| 월 요금 (추정) | 약 $2.07 | $0 | 계산값, 청구서 확인 전 |
| 정리 정책 | 미설정 | 자동 정리 필요 | 삭제 안 됨 |
| 태그 불변성 | immutableTags: true |
– | 삭제 명령 거절 |
월 요금은 무료 0.5GB를 뺀 20.66GB에 us-west1 스토리지 단가 GB당 $0.10을 곱한 추정치입니다. 청구서를 직접 확인한 값은 아닙니다.
금액 자체는 크지 않습니다. 걸리는 건 구조입니다. 배포할 때마다 이미지가 1개씩 늘고, 어디에서도 지워지지 않습니다. 첫 이미지가 올라온 10월 23일부터 11월 17일까지 약 26일간 227개가 쌓였으니 하루 평균 9개 가까이 늘어난 셈이고, 방치하면 용량은 계속 선형으로 커집니다.
2. 원인 추적: 세 가지 설정이 겹쳤습니다
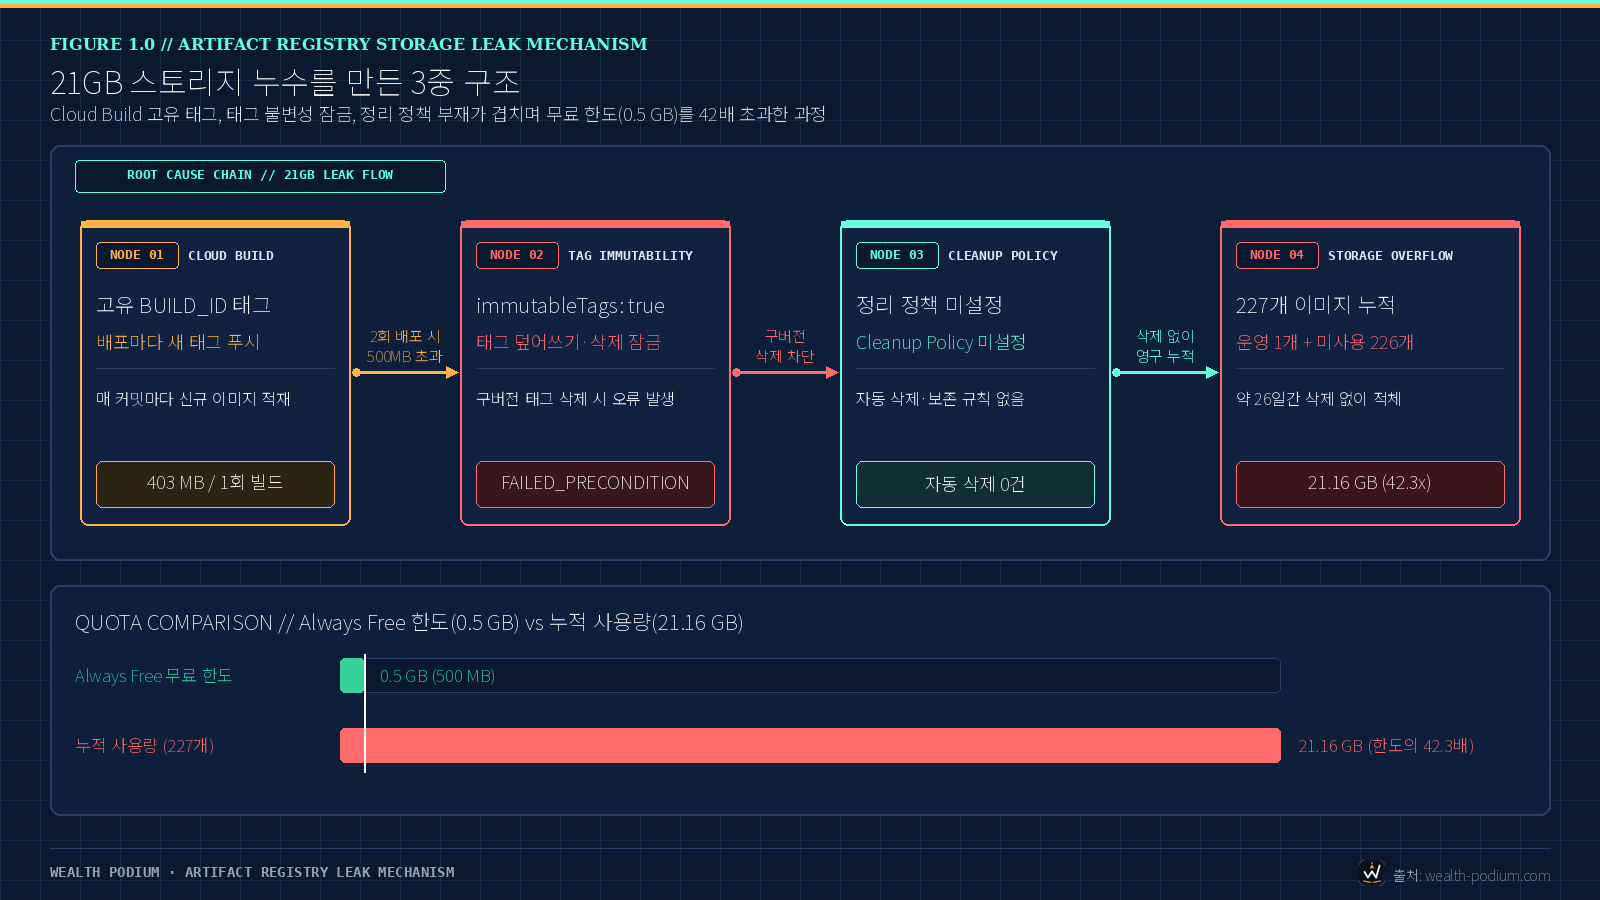
단일 버그가 아니었습니다. 각각은 그럴듯한 이유로 넣은 설정인데, 합쳐지니 삭제가 일어날 수 없는 구조가 되었습니다.
도식 원본 보기
flowchart LR
    subgraph Root_Cause["21GB 스토리지 누수의 3중 구조"]
        A["1. Cloud Build 배포<br/>매회 BUILD_ID 태그 푸시<br/>403MB"] -->|"2회 배포 시 500MB 초과"| B["2. 태그 불변성 잠금<br/>immutableTags true<br/>구버전 태그 삭제 거부"]
        B -->|"FAILED_PRECONDITION"| C["3. 정리 정책 부재<br/>Cleanup Policy 미설정<br/>자동 삭제 규칙 없음"]
        C -->|"삭제 없이 누적"| D["227개 이미지 누적<br/>총 21.16GB<br/>무료 한도의 42배"]
    end
원인 1: 배포마다 고유한 ${BUILD_ID} 태그
Lap 02에서 만든 cloudbuild.yaml은 태그 충돌을 피하고 롤백 지점을 남기려고, 매 빌드마다 고유한 ${BUILD_ID}(예: 1b4335be-09ad-46c4-8662-cbb8711d07a4)를 태그로 달아 push합니다. 의도는 맞았습니다. 다만 워드프레스 코어, PHP 런타임, Kadence 테마, 플러그인이 들어간 이미지가 약 403 MB라서, 두 번만 배포해도 500 MB 한도를 넘습니다.
원인 2: 태그 불변성(immutableTags: true)
이미지 변조를 막으려고 저장소를 만들 때 태그 불변성을 켜 두었습니다. 같은 태그에 다른 이미지를 덮어쓰는 걸 막아 주는 좋은 설정입니다. 그런데 이 설정이 켜진 상태에서는 구버전 태그를 지우려 해도 이런 오류가 났습니다.
ERROR: (gcloud.artifacts.docker.images.delete) FAILED_PRECONDITION:
cannot delete tag f56d6e84-... The repository has enabled tag immutability
원인 3: 정리 정책(Cleanup Policy) 미설정
Artifact Registry에는 오래된 이미지를 자동으로 지우는 정리 정책이 있지만, 저장소를 만들 때 따로 설정해 두지 않았습니다. 배포할 때마다 쌓인 227개 이미지가 그대로 남은 이유입니다.
3. 조치: 정리 정책 적용과 삭제 후 업로드 파이프라인
Step 1: 태그 불변성 해제 및 정리 정책(Cleanup Policy) 등록
먼저 구버전 태그 삭제와 수명주기 만료가 동작하도록 저장소의 태그 불변성을 해제했습니다.
gcloud artifacts repositories update wordpress-repo
  --location=us-west1
  --project=<GCP_PROJECT_ID>
  --no-immutable-tags
이어서 최신 1개 보존, 태그 없는 이미지 삭제, 하루 지난 태그 이미지 삭제의 세 규칙을 담은 정책을 --no-dry-run으로 등록했습니다.
[
  {
    "name": "keep-latest-1-version",
    "action": {"type": "Keep"},
    "mostRecentVersions": {
      "keepCount": 1
    }
  },
  {
    "name": "delete-old-untagged",
    "action": {"type": "Delete"},
    "condition": {
      "tagState": "untagged"
    }
  },
  {
    "name": "delete-older-versions",
    "action": {"type": "Delete"},
    "condition": {
      "olderThan": "1d",
      "tagState": "tagged"
    }
  }
]
gcloud artifacts repositories set-cleanup-policies wordpress-repo
--location=us-west1
--project=<GCP_PROJECT_ID>
--policy=/tmp/ar-cleanup-policy.json
--no-dry-run정리 정책은 하루 주기로 동작하므로, 이미 쌓여 있던 226개의 구버전 이미지는 현재 운영 중인 최신 이미지 1개만 남기고 스크립트를 통해 일괄 삭제했습니다.
Step 2: 배포 파이프라인 변경 — 빌드 완료 후 기존 이미지 삭제, 그다음 업로드
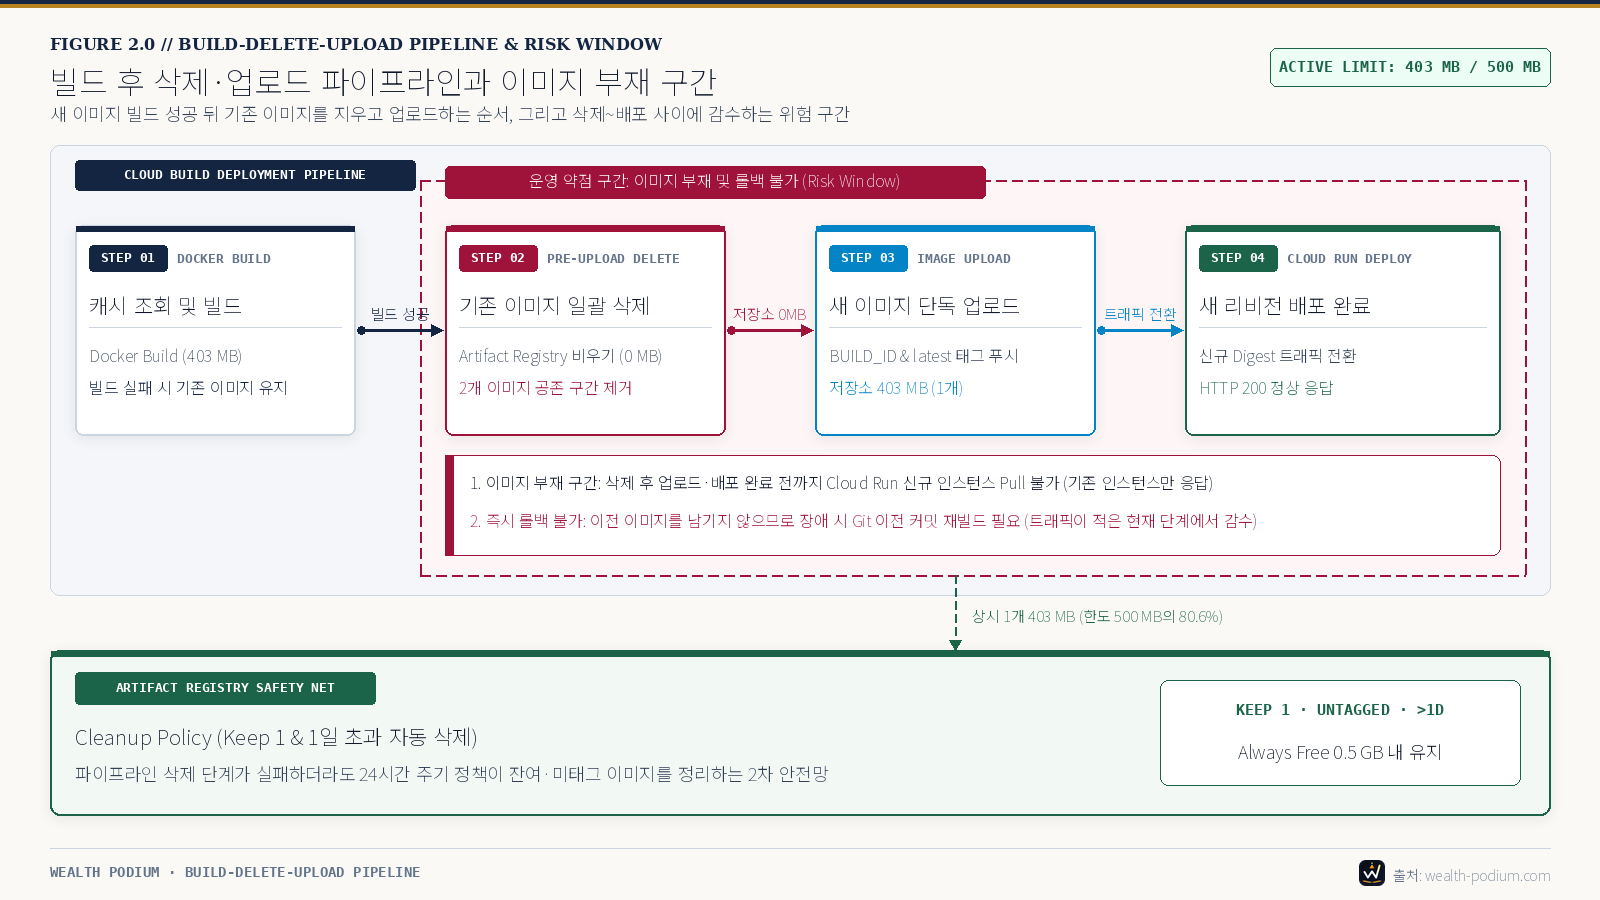
정리 정책만 두었을 때 한 가지 빈틈이 있었습니다. 새 이미지를 먼저 업로드하고 하루 뒤 정리 정책으로 지우면, 두 이미지가 겹치는 동안(약 806 MB) 무료 한도(500 MB)를 넘게 됩니다.
이를 막기 위해 cloudbuild.yaml을 1. 캐시 조회 및 새 이미지 빌드 -> 2. 빌드 성공 시 저장소의 기존 이미지 전부 삭제 -> 3. 새 이미지 업로드(Push) -> 4. Cloud Run 배포 순서로 고쳤습니다. 빌드가 실패하면 삭제 단계로 넘어가지 않으므로 기존 이미지가 유지되고, 빌드가 성공했을 때만 기존 이미지를 지운 뒤 새 이미지를 올립니다.
도식 원본 보기
flowchart LR
    subgraph Pipeline["Cloud Build 파이프라인"]
        S1["1. 이미지 빌드<br/>Docker Build 403MB"] --> S2["2. 기존 이미지 일괄 삭제<br/>저장소 비우기 0MB"]
        subgraph Risk_Window["이미지 부재 구간 - 새 인스턴스 Pull 불가"]
            S2 --> S3["3. 새 이미지 업로드<br/>Artifact Registry 푸시"]
            S3 --> S4["4. Cloud Run 배포<br/>새 리비전 트래픽 전환"]
        end
    end
    S4 -.->|"상시 1개 403MB"| P1["Cleanup Policy Keep 1<br/>24시간 주기 안전망"]
  # 3. Delete existing images in Artifact Registry after a successful build, before upload
  - name: 'gcr.io/google.com/cloudsdktool/cloud-sdk'
    entrypoint: 'bash'
    args:
      - '-c'
      - |
        set -uo pipefail
        IMAGE_BASE="${_AR_LOCATION}-docker.pkg.dev/$PROJECT_ID/${_AR_REPOSITORY}/${_SERVICE_NAME}"
        DIGESTS=$$(gcloud artifacts docker images list "$${IMAGE_BASE}" --format="value(DIGEST)" 2>/dev/null || true)
        for digest in $${DIGESTS}; do
          gcloud artifacts docker images delete "$${IMAGE_BASE}@$${digest}" --quiet --delete-tags || true
        done
Cleanup Policy(Keep 1)는 파이프라인 외의 잔여물을 거르는 2차 안전망으로 그대로 유지했습니다.
4. 검증 결과
작업 후 저장소와 실서버 응답을 다시 확인했습니다.
DIGEST: sha256:cdd5fcca09c03e9cce3a9d5209029bbb00b35e6ae9af366622c93ed372106433
CREATE_TIME: 2026-11-17T07:34:58
TAGS: [1b4335be-09ad-46c4-8662-cbb8711d07a4, latest]
SIZE: 403,067,808 Bytes (약 403 MB)
REMAINING IMAGES: 1| 항목 | 정리 전 | 정리 후 |
|---|---|---|
| 보관 이미지 수 | 227개 | 1개 |
| 저장소 총 용량 | 21.16 GB | 403 MB |
| 무료 한도(500MB) 대비 | 약 42배 | 80.6% |
| 월 스토리지 비용(추정) | 약 $2.07 | $0 |
| 사이트 응답 | – | HTTP 200 |
$ curl -sI https://wealth-podium.com | head -n 4
HTTP/2 200
date: Wed, 18 Nov 2026 04:24:49 GMT
content-type: text/html; charset=UTF-8
server: cloudflare
삭제를 마친 뒤에도 사이트가 200으로 응답하는 것을 확인했습니다.
5. 아키텍처의 약점과 운영에서 감수하는 위험
이 방식은 무료 한도 0.5GB를 넘기지 않는 대신 운영 측면에서 분명한 약점을 안고 있습니다.
약점 1: 이전 이미지로 즉시 롤백할 수 없습니다
저장소에 최신 이미지 1개만 남기고 이전 이미지를 모두 삭제하기 때문에, 새 배포에 문제가 생겨도 Cloud Run 콘솔에서 이전 리비전 이미지로 즉시 되돌릴 수 없습니다. 문제가 발생하면 Git에서 이전 커밋을 기준으로 다시 빌드하고 배포해야 하므로 복구에 수 분이 걸립니다.
약점 2: 삭제 후 새 이미지가 업로드·배포되는 동안 이미지를 사용할 수 없습니다
기존 이미지를 삭제한 시점부터 새 이미지가 업로드되고 Cloud Run에 배포되기 전까지, Artifact Registry에는 이미지가 존재하지 않는 공백 구간이 생깁니다.
이미 떠 있는(Warm) Cloud Run 인스턴스는 메모리에 로드된 컨테이너로 요청을 계속 처리할 수 있지만, 이 구간에 트래픽이 몰려 오토스케일링이 일어나거나 유휴 상태(0개)에서 콜드 스타트로 새 인스턴스가 기동되어야 할 때는 Cloud Run이 레지스트리에서 이미지를 가져오지 못해 에러(5xx)가 발생할 수 있습니다.
현재의 판단: 트래픽이 많지 않은 동안은 이 위험을 감수합니다
상용 서비스라면 가용성과 즉시 롤백을 위해 최소 2~3개의 이미지를 남겨 두는 것이 정석입니다. 하지만 현재 블로그는 방문 트래픽이 많지 않고 배포 횟수도 제한적이므로, 당분간은 이 위험을 감수하고 무료 한도(0.5GB) 안에서 운영하는 쪽을 택했습니다.
나중에 트래픽이 늘어나 배포 중 인스턴스 기동 실패가 실제로 문제가 되거나 빠른 롤백이 필요해지면, 그때는 약간의 스토리지 비용(이미지 2개 유지 시 초과분 약 0.3GB, 월 $0.03 수준)을 지불하더라도 보존 개수를 늘릴 계획입니다.
6. 정리하며: 배운 점
배운 점 1. 컴퓨팅만 무료로 맞춰서는 부족합니다
Cloud Run과 DB VM은 신경 쓰면서 이미지 저장소는 확인하지 않았습니다. 월 $0 구조는 컴퓨팅, 스토리지, CDN이 각자 무료 한도 안에 머물러야 성립합니다.
배운 점 2. 보안 설정은 운영 흐름과 같이 설계해야 합니다
태그 불변성은 필요한 기능이지만, 매 배포마다 새 태그가 쌓이는 파이프라인과 같이 쓰면 정리가 막힙니다. 배포용 태그와 보존해야 할 태그를 나눠서 설계했어야 했습니다.
배운 점 3. 한도를 지키는 설계에는 트레이드오프가 따릅니다
무료 한도를 맞추기 위해 롤백 이미지와 배포 중 가용성을 일부 양보했습니다. 중요한 것은 약점을 숨기는 것이 아니라, 언제 어떤 조건이 오면 이 선택을 바꿀지 기준을 정해 두고 운영하는 것입니다.
이 글의 용어
AR (Artifact Registry, 아티팩트 레지스트리)
- 한 줄 정의: Google Cloud에서 컨테이너 이미지와 패키지를 보관하는 완전관리형 저장소 서비스.
- 간단 해설: 이전 세대의 Container Registry(gcr.io)를 대체하는 서비스로, 접근 제어, 태그 불변성, 정리 정책을 제공합니다. 무료 스토리지는 월 0.5GB입니다. 이 블로그는 Docker 형식의 OCI 이미지를 보관합니다.
OCI (Open Container Initiative, 오픈 컨테이너 이니셔티브)
- 한 줄 정의: 컨테이너 이미지 형식과 실행 방식에 대한 개방형 표준 규격.
- 간단 해설: 특정 벤더에 묶이지 않고 어떤 플랫폼에서도 같은 이미지를 실행할 수 있게 하는 규격입니다. Artifact Registry와 Cloud Run 모두 이 규격의 이미지를 사용합니다.
Digest (Image Digest, 이미지 다이제스트)
- 한 줄 정의: 이미지 내용 전체를 SHA-256으로 계산한 고유 식별자.
- 간단 해설:
latest같은 태그는 다른 이미지를 가리키도록 바뀔 수 있지만,sha256:...으로 시작하는 다이제스트는 내용이 1바이트만 달라져도 값이 바뀝니다. 이 글에서는 삭제 목록에서 운영 이미지를 확실히 제외하는 기준으로 썼습니다.
Immutability (Tag Immutability, 태그 불변성)
- 한 줄 정의: 한 번 붙인 이미지 태그를 덮어쓰거나 바꾸지 못하게 저장소 단위로 잠그는 기능.
- 간단 해설: 같은 태그가 다른 이미지로 바뀌는 변조를 막아 줍니다. 대신 이 글에서 겪은 것처럼 태그 삭제도 막히므로, 자동 정리를 쓰려면 이 설정과의 관계를 먼저 확인해야 합니다.
Cleanup Policy (Cleanup Policy, 정리 정책)
- 한 줄 정의: 오래된 이미지나 태그 없는 이미지를 규칙에 따라 자동으로 삭제하는 저장소 설정.
- 간단 해설:
keepCount(최신 N개 보존),olderThan(경과 시간),tagState(태그 유무) 조건을 조합합니다.Dry Run이 켜져 있으면 삭제를 시뮬레이션만 하고 실제로 지우지 않습니다.
Free Tier (Always Free Tier, 상시 무료 할당량)
- 한 줄 정의: 일정 사용량 안에서는 기한 없이 요금을 받지 않는 무료 제공 정책.
- 간단 해설: 가입 시 한시적으로 주는 크레딧과 달리, 한도를 넘지 않는 한 계속 무료입니다. 이 글에서 다룬 Artifact Registry는 월 0.5GB가 한도입니다.
관련 인프라 엔지니어링 기록
- [Track 01 / Lap 01] 월 0원 고가용성 아키텍처와 오리건 단일 리전 통합기
- [Track 01 / Lap 02] e2-micro 1GB VM에서 MariaDB OOM 방지와 CI/CD 구축기
- [Track 01 / 1차 Pit-In] 취약점 스캐너 봇 공격과 Cloud Run OOM 장애 복기
- [Track 01 / Lap 06] 월 0원 서버리스 워드프레스 완성 아키텍처 대공개